Latest Post
18+ Only Activator Adobe Flash Player Android Android Applications Android Games Android Root Tools Android ႏွင့္ ျမန္မာFont Apk Anti Porn Antivirus Article Auto News Bluestacks Root Browser Burning CCleaner Comedy Converter မ်ား crack Crime Crime News CWM Dictionary Download Drama Driver DVD Ebook Entertainment Facebook fonts Foreign News Game Review Games Games News Global News GPK Hacking Hide Folder How to HTML Internet Download Manager IOS IP Hide ISO App IT Ebook IT KNOWLEDGES IT News jailbreak 7.0.4 jailbreak 7.0.6 jailbreak Tools Journal Latest News Linux Local News Magazine Medical Medical Applications Medical Ebook Microsoft Office မ်ား Mobile News Mobile Review Money Making Tips Movie Movie Review Musical Nero Burning Network News Notepad Partition Manager PDF Photo Editor Photoshop software Playboy players plugin Premium Proxy Printer Racing Recovery root Serial Keys Skin Pack Skype Slide Show Movie Maker Slider Show Software Sport System Cleaner Thriller Toolkit Trojan Remover Uninstaller USB Security Useful Applications Viber Video Converter Video Editing Webcam Website Designer WiFi WiFi Hack Live CD Windows Windows Manager WinRAR စာအုပ္မ်ား နည္းလမ္းမ်ား ဗဟုသုတ ျပကၡဒိန္ ျမန္မာ့ စစ္တုရင္ ျမန္မာစာတန္းထိုးဇာတ္လမ္းမ်ား ျမန္မာႏိုင္ငံ၏ လက္ရွိ အေျခအေန ရုပ္ရွင္ သတင္းစံု ေဆာ့ဝဲလ္မ်ား

Photo: Sweden Bahnhof ISP ပာာ Wikileaks ရဲ ့ Dell Server တစ္လံုုး ကိုု USD$ 3.3K နဲ ့EBay က ေန ေရာင္းခ်ခဲ ့
=================

Wikikeaks ပာာ 2010 မွာ အီရတ္ နဲ ့အာဖဂန္မွာ ၿဖစ္ပြားခဲ ့တဲ ့စစ္ အေၾကာင္း နဲ ့ပတ္သက္တဲ ့ လွ်ိဳ ့၀ွက္သတင္း ေတြ ကိုု ေဖာ္ထုုတ္ ရင္းနဲ ့ၾကီးၿပင္းလာတဲ ့အဖဲြ ့အစည္းတစ္ခုုပါ။ Wikileaks ပာာ သူ ့Data ေတြ သိမ္းဆည္းထားတဲ ့ Dell Server တစ္လံုုးကိုု ကန္ေဒၚလာ ၃၃၀၀၀နဲ ့ေရာင္းခ်ခံခဲ ့ရပါတယ္။ 

Wikileaks ပာာ သူ ့ Server ေတြကိုု Sweden မွာ ရွိတဲ ့ Sweden မွာရွိတဲ ့ Bahnhof Internet Service Provider မွာ 2010 မွာ ကစၿပီး Hosting လုုပ္ထားခဲ ့ပါတယ္။ အခုုေရာင္းထုုတ္ခဲ ့တဲ ့ Server ကိုုလဲ Bahnhof က Ebay က ေန တဆင္ ့ ေရာင္းခ်ခဲ ့တာ ၿဖစ္ပါတယ္။ 

Bahnhof ရဲ ့CEO က Server ထဲမွာ ရွိတဲ ့Data ေတြကိုု Maximum security 35 pass sanitize နည္းနဲ ့ ဖ်က္ထားပါတယ္လိုု ့ေၿပာပါတယ္။ အဲဒီနည္း ပာာ Hardware သိုု ့မပာုုတ္ Software ကိုုသံုုးၿပီ းData ေတြကိုု ၿပန္ၿပီး Recover ၿပန္လုုပ္လိုု ့ရမွာ မပာုုတ္ပါဘူး ေၿပာပါတယ္။ ဘယ္သူက ၀ယ္တယ္ဆိုုတာေတာ ့ ေၿပာမသြားခဲ့ပါဘူး။ 

ကြ်န္ေတာ္တိုု ့ပာာ ၀ယ္သူ ကိုု ဒီ Server ပာာ Wkieaks ရဲ ့Server အစစ္ၿဖစ္ေၾကာင္းကိုုလဲ Wkilieaks ရဲ ့Founder ၿဖစ္တဲ ့Julian Assange ရဲ ့ ခ်ဳပ္ဆိုုထားတဲ ့စာခ်ဳပ္နဲ ့လတ္မွတ္ကိုုလဲ ၿပႏိုုင္ပါတယ္။ ေရာင္းလိုု ့ရတဲ ့ပိုုက္ဆံထဲက တ၀က္ကိုု အြန္လိုုင္း Privacy အေရးလွဳပ္ရွားမွဳအဖဲြ ့အစည္းၿဖစ္တဲ ့5th of July Foundation နဲ ့RSF အဖဲြ ့ တစ္တုုိ ့ကိုု တ၀က္စီ လွဴ သြားမယ္လိုု ့ေၿပာပါတယ္။ RSF ဆိုုတာ Reporters without boders ဆိုုတဲ ့အဖဲြ ့ပါ။ ၿမန္မာလိုု ၿပန္ရင္ေတာ ့နယ္နိမိတ္ မရွိ ႏိုုင္ငံၿဖတ္ေက်ာ္သတင္းအဖဲြ ့ပါ။ သူတိုု ့ေတြ ပာာ အင္တာနက္ လြတ္လပ္မွဳနဲ ့လွဳပ္ရွားတဲ ့အဖဲြ ့ေတြပါ။ 


ဒီေရာင္းခ်မွဳနဲ ့ပတ္သတ္ၿပီး Bahnhof ပာာ Wikileaks ရဲ ့ခြင္ ့ၿပဳခ်က္ မေတာင္းခဲ့ပါဘူး လိုု  ့Wikileaks က Twitter မွာ ေၿပာထားပါတယ္။ Bahnhof က Wikileaks ရဲ ့အဓိကၿဖစ္တဲ ့Web Server ကိုု ေရာင္းလိုုက္တာလိုု ့ေၿပာၾကားထားေပမဲ ့ Wkileaks ပာာ မပာုုတ္ပါဘူးလိုု ့ၿငင္းထားၿပီးေတာ ့ Bahnhof လိုုပဲSweden ISP တစ္ခုုၿဖစ္တဲ  ့PRQ နဲ  ့တစ္ၿခားႏိုုင္ငံကISP ေတြကိုုလဲ သံုုးတယ္လိုု ့ေၿပာထားပါတယ္။ Bahnhof ကိုု Wikileaks ရဲ  ့Cablegate အေနနဲ ့သံုုးခဲ ့တာမပာုုတ္ပါဘူး။ အီရတ္စစ္ပဲြရဲ ့ အေၾကာင္းအရာေတြကို သိမ္းဖိုု  ့  သက္သက္ပါ။ ကြ်န္ေတာ္တိုု ့ပာာ RSF လိုု အဖဲြ ့အစည္းကိုု ကူညီပါတယ္။  သိုု ့ေပမဲ ့Bahnhof လိုု သူ ့ေစ်းကြက္မွာ နာမည္ရဖုုိ  ့ဒီလိုု လုုပ္တာကိုုေတာ ့ကြ်န္ေတာ္တိုု ့ ့မၾကိဳက္ပါဘူး လိုု  ့Wikileaks က ေၿပာၾကားသြားပါတယ္။ 

ေအာ္...ဒါနဲ ့အဲဒီစစ္သတင္းေတြကိုု Wikileaks ကိုုေပးတဲ ့ အေမရိကန္ စစ္သည္ေတာ္ Chelsea Manning ပာာ အရင္လကပဲ ေထာင္ဒဏ္ ၃၅ ခ်ခံလိုုက္ရပါတယ္။ 


Aug 15, 2013
Ref : RT News

Pls support us by giving a LIKE or SHARE if you like our posts. Thanks.

- U C Thu

Aug 15, 2013

Wikikeaks ပာာ 2010 မွာ အီရတ္ နဲ ့အာဖဂန္မွာ ၿဖစ္ပြားခဲ ့တဲ ့စစ္ အေၾကာင္း နဲ ့ပတ္သက္တဲ ့ လွ်ိဳ ့၀ွက္သတင္း ေတြ ကိုု ေဖာ္ထုုတ္ ရင္းနဲ ့ၾကီးၿပင္းလာတဲ ့အဖဲြ ့အစည္းတစ္ခုုပါ။ Wikileaks ပာာ သူ ့Data ေတြ သိမ္းဆည္းထားတဲ ့ Dell Server တစ္လံုုးကိုု ကန္ေဒၚလာ ၃၃၀၀၀နဲ ့ေရာင္းခ်ခံခဲ ့ရပါတယ္။

Wikileaks ပာာ သူ ့ Server ေတြကိုု Sweden မွာ ရွိတဲ ့ Sweden မွာရွိတဲ ့ Bahnhof Internet Service Provider မွာ 2010 မွာ ကစၿပီး Hosting လုုပ္ထားခဲ ့ပါတယ္။ အခုုေရာင္းထုုတ္ခဲ ့တဲ ့ Server ကိုုလဲ Bahnhof က Ebay က ေန တဆင္ ့ ေရာင္းခ်ခဲ ့တာ ၿဖစ္ပါတယ္။

Bahnhof ရဲ ့CEO က Server ထဲမွာ ရွိတဲ ့Data ေတြကိုု Maximum security 35 pass sanitize နည္းနဲ ့ ဖ်က္ထားပါတယ္လိုု ့ေၿပာပါတယ္။ အဲဒီနည္း ပာာ Hardware သိုု ့မပာုုတ္ Software ကိုုသံုုးၿပီ းData ေတြကိုု ၿပန္ၿပီး Recover ၿပန္လုုပ္လိုု ့ရမွာ မပာုုတ္ပါဘူး ေၿပာပါတယ္။ ဘယ္သူက ၀ယ္တယ္ဆိုုတာေတာ ့ ေၿပာမသြားခဲ့ပါဘူး။

ကြ်န္ေတာ္တိုု ့ပာာ ၀ယ္သူ ကိုု ဒီ Server ပာာ Wkieaks ရဲ ့Server အစစ္ၿဖစ္ေၾကာင္းကိုုလဲ Wkilieaks ရဲ ့Founder ၿဖစ္တဲ ့Julian Assange ရဲ ့ ခ်ဳပ္ဆိုုထားတဲ ့စာခ်ဳပ္နဲ ့လတ္မွတ္ကိုုလဲ ၿပႏိုုင္ပါတယ္။ ေရာင္းလိုု ့ရတဲ ့ပိုုက္ဆံထဲက တ၀က္ကိုု အြန္လိုုင္း Privacy အေရးလွဳပ္ရွားမွဳအဖဲြ ့အစည္းၿဖစ္တဲ ့5th of July Foundation နဲ ့RSF အဖဲြ ့ တစ္တုုိ ့ကိုု တ၀က္စီ လွဴ သြားမယ္လိုု ့ေၿပာပါတယ္။ RSF ဆိုုတာ Reporters without boders ဆိုုတဲ ့အဖဲြ ့ပါ။ ၿမန္မာလိုု ၿပန္ရင္ေတာ ့နယ္နိမိတ္ မရွိ ႏိုုင္ငံၿဖတ္ေက်ာ္သတင္းအဖဲြ ့ပါ။ သူတိုု ့ေတြ ပာာ အင္တာနက္ လြတ္လပ္မွဳနဲ ့လွဳပ္ရွားတဲ ့အဖဲြ ့ေတြပါ။


ဒီေရာင္းခ်မွဳနဲ ့ပတ္သတ္ၿပီး Bahnhof ပာာ Wikileaks ရဲ ့ခြင္ ့ၿပဳခ်က္ မေတာင္းခဲ့ပါဘူး လိုု ့Wikileaks က Twitter မွာ ေၿပာထားပါတယ္။ Bahnhof က Wikileaks ရဲ ့အဓိကၿဖစ္တဲ ့Web Server ကိုု ေရာင္းလိုုက္တာလိုု ့ေၿပာၾကားထားေပမဲ ့ Wkileaks ပာာ မပာုုတ္ပါဘူးလိုု ့ၿငင္းထားၿပီးေတာ ့ Bahnhof လိုုပဲSweden ISP တစ္ခုုၿဖစ္တဲ ့PRQ နဲ ့တစ္ၿခားႏိုုင္ငံကISP ေတြကိုုလဲ သံုုးတယ္လိုု ့ေၿပာထားပါတယ္။ Bahnhof ကိုု Wikileaks ရဲ ့Cablegate အေနနဲ ့သံုုးခဲ ့တာမပာုုတ္ပါဘူး။ အီရတ္စစ္ပဲြရဲ ့ အေၾကာင္းအရာေတြကို သိမ္းဖိုု ့ သက္သက္ပါ။ ကြ်န္ေတာ္တိုု ့ပာာ RSF လိုု အဖဲြ ့အစည္းကိုု ကူညီပါတယ္။ သိုု ့ေပမဲ ့Bahnhof လိုု သူ ့ေစ်းကြက္မွာ နာမည္ရဖုုိ ့ဒီလိုု လုုပ္တာကိုုေတာ ့ကြ်န္ေတာ္တိုု ့ ့မၾကိဳက္ပါဘူး လိုု ့Wikileaks က ေၿပာၾကားသြားပါတယ္။

ေအာ္...ဒါနဲ ့အဲဒီစစ္သတင္းေတြကိုု Wikileaks ကိုုေပးတဲ ့ အေမရိကန္ စစ္သည္ေတာ္ Chelsea Manning ပာာ အရင္လကပဲ ေထာင္ဒဏ္ ၃၅ ခ်ခံလိုုက္ရပါတယ္။


Ref : RT News

Pls support us by giving a LIKE or SHARE if you like our posts. Thanks.


- U C Thu
Credit Link: https://www.facebook.com/photo.php?fbid=427447307375203&set=a.416028538517080.1073741826.414611495325451&type=1&relevant_count=1

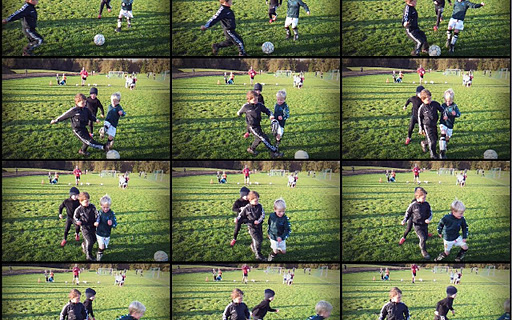
Fast Burst Camera App အသံုးျပဳတဲ့သူငယ္ခ်င္းေတြအတြက္ (15.9.3013) Update ေလးပါ
ဒီေဆာ့၀ဲေလးက ဘာေကာင္းလဲဆုိေတာ့ ဓာတ္ပုံရုိက္ဖုိ႕ခလုတ္ႏွိပ္လုိက္တာနဲ႕ ကင္မရာေရွ႕မွာျဖစ္ပ်က္သြားသမွ်ကုိ တစ္စကၠန္႕အတြင္းမွာ ပုံ ၃၀ ခန္႕ရုိက္ကူးမွတ္တမ္းတင္ေပးထားနုိင္ပါတယ္။
လွ်ပ္တစ္ျပက္ျဖစ္ပ်က္တာကုိ ဓာတ္ပုံရုိက္ဖုိ႕ သင့္ေတာ္တဲ့ application ေလးပါ။
မွာေလ့လာျပီး အသံုးျပဳမယ္ဆို ေအာက္ကလိပ္စာမွာရယူနုိင္ပါတယ္ 
Download>>>mirrorcreator (or)zippyshare(or)hotfile 


CallRecorder အသံုးျပဳခ်င္တဲ့သူငယ္ခ်င္းအတြက္  15ရက္ေန႔ထြက္ Update ဗားရွင္းတင္ေပးလိုက္ပါတယ္
ဖုန္း call အ၀င္ေရာ ၊ အထြက္ေရာ အသံၾကည္လင္လင္နဲ႕ record လုပ္ေပးထားမွာပါ။ 
 ေယဘုယ်အားျဖင့္ Android version 2.2 ႏွင့္အထက္ရွိတဲ့ ဖုန္းအားလုံးမွာ ဒီေဆာ့၀ဲေလးကုိအသုံးျပဳနုိင္ျပီး ေနာက္ပုိင္းထြက္ ေမာ္ဒယ္ျမင့္ဖုန္းေတြမွာဆုိရင္ေတာ့ ဒီေဆာ့၀ဲရဲ႕လုပ္ေဆာင္ခ်က္ကပုိမုိေကာင္းမြန္မွာပါ။
 မွာ304ဘတ္ေပးရတဲ့ App ပါ
Download>>>hotfile(or)mirrorcreator (or)zippyshare
CallRecorder အသုံးျပဳဖုိ႕အတြက္ ဖုန္းက Root လုပ္ထားဖုိ႕ေတာ့လုိအပ္ပါတယ္ 


ယခုအခ်ိန္မွာ Microsoft အေကာင္႔အသံုးျပဳသူမ်ားဟာ မိမိ၏ အေကာင္႔ Security ျမင္႔မားဖို႔အတြက္ Password ကို 16 လံုးႏွင္႔အထက္ ထားရွိဖို႔ လိုအပ္ေၾကာင္း ေျပာၾကားထားပါတယ္။ Password မ်ားကိုလဲ လူတိုင္း ရွည္ႏိုင္သမွ်ရွည္ေအာင္နဲ႔ ပိုမိုရွဳပ္ေထြးတဲ႔ Password မ်ားကို အသံုးျပဳၾကဖို႔ ေျပာၾကားလိုက္ပါတယ္။

၄င္းကို Microsoft ပိုင္ Outlook.com Team က Reddit ရဲ႕ AMA session မွာ ေျပာၾကားထားတာျဖစ္ျပီး ေအာက္ပါအတိုင္း ဆက္လက္ရွင္းျပထားပါတယ္။ Password မ်ားကို 16 လံုး ထားရွိရန္ ကန္႔သတ္လိုက္ျခင္းအားျဖင္႔ user အေကာင္႔ေတြကို ၀င္ေရာက္ဖို႔ၾကိဳးစားေနတဲ႔ cybercriminals ေတြကို ေတာ္ေတာ္ေလး ေကာင္းေကာင္းမြန္မြန္ ထိန္းခ်ဳပ္ႏိုင္လာလို႔ပါ ေျပာၾကားထားပါတယ္။
ဒါေၾကာင္႔မို႔ Passwords မ်ားကို 16လံုးအနည္းဆံုးထားရွိဖုိ႔ ကန္႔သတ္ထားတယ္လို႔ Microsoft Outlook Team ၏ အဖြဲ၀င္တစ္ေယာက္က ရွင္းျပထားပါတယ္။ ဒါေပမဲ႔လဲ Phishing နဲ႔ malware ေတြကေန Passwords ခိုးယူမွဳက ရွိေနဆဲပဲလို႔  ၄င္းက ဆက္လက္ေျပာၾကားသြားပါတယ္။

"Phishing, Malware ကိုက္ခံထားရတဲ႔ စက္ေတြ, မိမိ၏ Password ကို အျခားေသာ Site မွာ ျပန္သူတဲ႔ သူေတြကိုေတာ႔ ရွည္လ်ားေသာ Password ထားရွိျခင္းကူညီမွာမဟုတ္ပါဘူး။ ဒါေပမဲ႔လဲ ကြ်ႏွဳပ္တို႔ရဲ႕ Research က Password ရွည္ရွည္ထားရွိျခင္းဟာ ပိုေကာင္းတယ္လို႔ ေတြ႔ရွိထားတဲ႔ အတြက္ ကြ်ႏွဳပ္တို႔ ယခုႏွစ္ေတြမွာ Password Sixteen characters ထားရွိဖို႔ လုပ္ထားခဲ႔ျပီးပါျပီ။
ကြ်ႏွဳပ္တို႔ဟာ အျမဲတမ္း Userေတြရဲ႕ အေကာင္႔ေတြကို ကာကြယ္ေပးသြားမွာပါ။ ထို႔ျပင္ hijackers နဲ႔ spammers ေတြရဲ႕ ရန္ကေနျပီးေတာ႔လဲ ကာကြယ္ဖို႔ ဆက္လက္ research အသစ္မ်ားျပဳလုပ္ေနျပီး Feature အသစ္မ်ားနဲ႔ ကာကြယ္ေပးေနပါတယ္။ကြ်ႏွဳပ္တို႔ ဒီကေနျပီးေတာ႔ User[customer] မ်ားကို မၾကာခဏPassword ေျပာင္းလဲျခင္း၊ မိမိ၏ Password မ်ားကို အျခားေသာ Site မ်ားမွာ မတူညီေအာင္ထားဖို႔ တိုက္တန္းအၾကံျပဳလိုက္ရပါတယ္။" ဟု Microsoft က ေျပာၾကားျပီး နိဂံုခ်ဳပ္သြားခဲ႔ပါတယ္။
Credit Link - http://www.techmilo.tk/2013/09/microsoft-password.html


Ref: Softpedia News
Steel Jelly [Miloboy Inc.] ဘာသာျပန္တင္ျပသည္။

Windows မွာ အျဖစ္မ်ားဆံုး Error မ်ားကိုေျဖရွင္းေပးႏိုင္မယ့္ Software ေလးျဖစ္ပါတယ္ဗ်ာ..တစ္ကယ့္ကို
ဂြတ္ပါတယ္..ကၽြန္ေတာ္ကေတာ့ အလြန္ၾကိဳက္တယ္..ကၽြန္ေတာ္အဓိက ၾကိဳက္သြားတာက Windows XP အေတြမွာအျဖစ္အမ်ားဆံုး ျဖစ္တဲ့ Icon ေတြရဲ႕ေနာက္မွာ အေရာင္ေတြ select ျဖစ္ေနတဲ့ျပသနာကို ေျဖရွင္း
ေပးႏိုင္တဲ့ Tools ေလးပါ၀င္လာတာပါဘဲ..ကဲ..စမ္းၾကည့္ၾက ေဆာင္ထားၾကပါ.. စက္အတက္ေႏွးတဲ့ျပသနာနဲ႕အျခားေသာ ျပသနာေတြအတြက္ အလြယ္တစ္ကူေျဖရွင္းႏိုင္ၾကမွာပါခင္မ်ာ
Windows 8 အတြက္ပါ Support ေပးထားပါတယ္။

PC 1stAid can fix problems like: Windows desktop icons error, cannot open hyperlink in outlook or other software, cannot open IE links, cannot open task manager, cannot open registry editor, lame internet surfing, program running not smoothly, too much memory occupied, slow startup, etc. They are only a part of it! The Problem Suites library of Wise PC 1stAid will keep being updated & enriched in a timely manner. More and more problems that users have encountered will be fixed here automatically.
  Myanmar IT Helper


ကြ်န္ေတာ္တုိ႔ဟာ စမတ္ဖုန္းေတြကို တေန႔တျခား ပိုမိုျပီး အားထားလုိ႔ လာေနၾကပါတယ္။ ေစ်းကြက္အတြင္းမွာလည္း ေရြးခ်ယ္စရာ စမတ္ဖုန္းေပါင္းမ်ားစြာ ရွိလုိ႔ေနပါတယ္။ စမတ္ဖုန္းေတြအေနနဲ႔ စြမ္းရည္ျမင့္လာသလုိ မ်က္ႏွာျပင္ အရြယ္အစားဟာလည္း ဖုန္းတစ္လုံးထက္တစ္လုံး ပိုမိုၾကီးမားလုိ႔ လာေနပါတယ္။

ဒီအေျခအေနမွာ သံုးစြဲသူေတြ အေနနဲ႔ ေပးဆပ္ရတာကေတာ့ ဘကၠထရီသက္တမ္းပဲ ျဖစ္ပါတယ္။ ဘကၠထရီရဲ့ သက္တမ္းဟာ ဖုန္းအမ်ိဳးအစား ၊ စြမ္းေဆာင္ရည္ ၊ မ်က္ႏွာျပင္ အရြယ္အစား ၊ ဘကၠထရီ အရြယ္အစားတုိ႔ အေပၚမွာ မူတည္ေနသည္မွာ မွန္ေသာ္လည္း သံုးစြဲပံု၊ သံုးစြဲနည္း အေပၚတြင္လည္း မ်ားစြာမူတည္ ေနပါတယ္။

သင့္အေနနဲ႔ သင့္စမတ္ဖုန္းရဲ့ ဘကၠထရီကို တစ္ေန႔တာ အားသြင္းစရာ မလုိပဲ သံုးစြဲဖုိ႔ ရရွိႏိုင္ဖုိ႔ ေဆာင္ရြက္ႏိုင္တဲ့ အရာေတြ အမ်ားအျပားရွိပါတယ္။ အဲဒီအထဲကမွ အရိုးရွင္းဆုံးနဲ႔ အထိေရာက္ဆုံး နည္း ၇ မ်ိဳးကို ေဖာ္ျပ ေပးလိုက္ပါတယ္။

၁)Notifications (သို႔) အသိေပးခ်က္မ်ားအား ပိတ္ထားျခင္း

ေနာက္ဆုံးေပၚ စမတ္ဖုန္းအားလုံးမွာ အေရးၾကီးတဲ့ လုပ္ေဆာင္ခ်က္ တစ္ခုကေတာ့ Notifications ေခၚတဲ့ အသိေပးခ်က္မ်ားပဲ ျဖစ္ပါတယ္။

အီးေမးလ္ ၊ text ၊ ဖုန္းအဝင္ စသည္ျဖင့္ Notifications မ်ားဟာ အခ်ိန္နဲ႔အမွ် ဝင္ေရာက္လာေနျပီး notification bar မွာ ေပၚလာတတ္ပါတယ္။ Notifications မ်ားဟာ သင့္အေနနဲ႔ ဖုန္းကိုအသံုးျပဳေနျခင္း မရွိတဲ့ အခ်ိန္မွာေတာင္ ဝင္ေရာက္လာေနမွာ ျဖစ္တာေၾကာင့္ ဘကၠထရီစားေစပါတယ္။ Notifications မ်ား ကို ပိတ္ထားျခင္းျဖင့္ ဖုန္းကို standby လုပ္ထားတဲ့ အခ်ိန္မွာ ဘကၠထရီကုန္ျခင္းကို ကာကြယ္ေပးျပီး standby အခ်ိန္ကုိ ပိုမိုရရွိေစမွာ ျဖစ္ပါတယ္။

Androd ၊ iOS ၊ Blackberry OS ၊ Windows Phone 8 တုိ႔ အားလုံးဟာ မတူကြဲျပားတဲ့ Notification စနစ္မ်ား ပါရွိသလုိ အသိေပးပုံေပးနည္းလည္း ကြဲျပားပါတယ္။ ဒါေပမယ့္ သင့္အေနနဲ႔ ဖုန္းရဲ့ Settings ထဲကို ဝင္ေရာက္ျပီး ရွာေဖြၾကည့္ရံုနဲ႔ ဘယ္ Notification ေတြကို ပိတ္ထားလုိ႔ ရမယ္သိရွိႏိုင္မွာျဖစ္ျပီး အေရးမၾကီးဘူးလုိ႔ ယူဆရတဲ့ Notifications မ်ားကို ပိတ္ထားသင့္ပါတယ္။ စမတ္ဖုန္းတစ္ခုမွာ app ေတြကေန ရရွိတဲ့ Notifications မ်ားဟာ အမ်ားဆုံး ျဖတ္ေနတတ္တာမို႔ ဒါအခ်က္ေလးကို ဂရုစိုက္ျပီး ျပင္ဆင္လိုက္မယ္ဆုိရင္ အဆင္ေျပသြားပါလိမ့္မယ္။


၂)Location Service (သို႔) တည္ေနရာ ညႊန္ျပမႈစနစ္အား ပိတ္ထားျခင္း

သင့္ရဲ့ စမတ္ဖုန္းမွာ တပ္ဆင္ထားတဲ့ GPS ကို ဖြင့္ထားျပီး ဖုန္းရဲ့ တည္ေနရာညႊန္ျပမႈအား အသံုးျပဳျခင္းဟာ ဖုန္းဘကၠထရီကို အလ်င္အျမန္ ကုန္ေစတဲ့ အခ်က္မ်ားထဲက တစ္ခ်က္ပဲ ျဖစ္ပါတယ္။

ယင္းအတြက္ေၾကာင့္ Location service ကို လုိအပ္မွသာ အသံုးျပဳသင့္ပါတယ္။ ဥပမာအားျဖင့္ မိမိသြားလိုရာကို လမ္းညႊန္အျဖစ္ လိုအပ္မွာသာ GPS ကိုဖြင့္ျပီး သက္ဆိုင္ရာလမ္းညႊန္စနစ္မွာ ရွာေဖြသင့္ပါတယ္။


၃)အီးေမးလ္ အလိုအေလ်ာက္ ဝင္ေရာက္မႈအား ပိတ္ထားျခင္း

Push email လုိ႔ေခၚတဲ့ အီးေမးလ္ကို အလိုအေလ်ာက္ ဝင္ေရာက္ေစရန္ စီစဥ္ထားျခင္းဟာလည္း ဘကၠထရီ အလ်င္အျမန္ ကုန္ေစတဲ့ အခ်က္တစ္ခု ျဖစ္ပါတယ္။ အထူးသျဖင့္ သံုးစြဲသူဟာ တစ္ေန႔တာမွာ အီးေမးလ္အမ်ားအျပား လက္ခံရရွိသူ ျဖစ္ေနမယ္ဆုိရင္ မိမိရဲ့ Inbox ထဲကို အီးေမးလ္ေရာက္လာတာနဲ႔ စမတ္ဖုန္းရဲ့ အီးေမးလ္ app ထဲကို အခ်ိန္နဲ႔တစ္ေျပးညီ တြန္းပို႔ေပးမွာ ျဖစ္တာေၾကာင့္ ဘကၠထရီ အကုန္ျမန္ေစတာ ျဖစ္ပါတယ္။

ဘကၠထရီ ေခြ်တာဖုိ႔ အေကာင္းဆုံး နည္းလမ္းကေတာ့ အီးေမးလ္ကို အလိုအေလ်ာက္ တြန္းပို႔ေစျခင္း မျပဳလုပ္ပဲ အလ်ဥ္းသင့္သလိုသာ ၾကည့္သြားဖုိ႔ ျဖစ္ပါတယ္။ ဒါေပမယ့္ အလုိအေလ်ာက္ မလုပ္ထားေသာ္လည္း ၁ မိနစ္တစ္ခါ ၾကည့္ေနမယ္ဆုိရင္လည္း ဘာမွ ထူးမွာ မဟုတ္ပါဘူး။

ေနာက္တစ္နည္း လုပ္လုိ႔ရႏုိင္တာကေတာ့ မိမိရဲ့ စမတ္ဖုန္းကို အီးေမးလ္ ဝင္၊ မဝင္ စစ္ေဆးဖုိ႔ အခ်ိန္ကန္႔သတ္ ေပးထားျခင္း ျဖစ္ပါတယ္။ ဒါေပမယ့္ ဒီလုပ္ေဆာင္ခ်က္ကေတာ့ သံုးစြဲတဲ့ အီးေမးလ္ရယ္၊ စမတ္ဖုန္း OS ရယ္ေပၚ မူတည္ျပီး အနည္းငယ္ ကြဲျပားႏိုင္ပါတယ္။


၄)ဖုန္းလိုင္း ေကာင္း၊ မေကာင္း သတိထား ၾကည့္ရႈျခင္း

သင့္အေနနဲ႔ ဖုန္းလိုင္း မေကာင္းတဲ့ ေနရာမွာ အစဥ္အျမဲ ေရာက္ရွိေနမယ္ဆုိရင္ သင့္စမတ္ဖုန္းဟာလည္း ဖုန္းလိုင္းကို အစဥ္အျမဲ ရွာေနရမွာျဖစ္လုိ႔ ဘကၠထရီအားကို ပံုမွန္ထက္ ပိုျပီး သံုးစြဲေနမွာ ျဖစ္ပါတယ္။ ဖုန္းလိုင္း ေကာင္း၊ မေကာင္း ဆုိတာက တည္ေနရာေပၚ မူတည္သလို ဖုန္း အထားအသို ေပၚလည္း မူတည္ပါတယ္။

သင္ေရာက္ရွိေနတဲ့ ေနရာဟာ နဂိုကတည္းက ဖုန္းလိုင္း သိပ္မမိတဲ့ ေနရာဆုိလွ်င္ ဘာမွ မတတ္ႏိုင္ပါဘူး။ ဒါေပမယ့္ ဖုန္းလိုင္းေကာင္းေကာင္းမိတဲ့ ေနရာမွာ ေရာက္ရွိေနေသာ္လည္း သင့္ဖုန္းဟာ ကြန္ယက္နဲ႔ ခ်ိတ္ဆက္ဖုိ႔ အေၾကာင္း အမ်ိဳးမ်ိဳးေၾကာင့္ (ရံုးခန္း၏ ေထာင့္ေနရာတစ္ခုသို႔ ေရာက္ေနျခင္း ၊ နံရံကဲ့သို႔ အကာအဆီးမ်ား ရွိေနျခင္း) အဆင္မေျပဘူးဆုိရင္ ဆန္႔တငင္ငင္ ျဖစ္ေနမွာမို႔လုိ႔ ဘကၠထရီ ပိုစားေစပါတယ္။


၅)ဖုန္းအား update ပံုမွန္ ျပဳလုပ္ျခင္း

စမတ္ဖုန္း OS တိုင္းဟာ အလ်ဥ္းသင့္သလုိ update မ်ား ထုတ္လုပ္ေပးပါတယ္။ အဲဒီ update ေတြထဲမွာ အေရးၾကီးတဲ့ ျပဳျပင္ခ်က္ေတြသာမက ဘကၠထရီသက္တမ္းကို ပိုမိုၾကာရွည္ ခံေစႏိုင္မယ့္ ေဆာင္ရြက္ခ်က္ေတြ ပါရွိတတ္ပါတယ္။

Update အလုပ္တာ ၾကာျမင့္ေနျပီျဖစ္တဲ့ စမတ္ဖုန္းဟာ လုံျခံဳေရးလဲ စိတ္မခ်ရသလို အေရးပါတဲ့ အျခားေသာ လုပ္ေဆာင္ခ်က္မ်ားလည္း ရရွိမွာ မဟုတ္ပါဘူး။ ဒါေၾကာင့္မုိ႔လုိ႔ မိမိရဲ့စမတ္ဖုန္းကို ပံုမွန္ update လုပ္ေပးဖုိ႔လည္း မေမ့သင့္ပါဘူး။


၆)အျခားေသာ သမားရုိးက် လုပ္ထုံးလုပ္နည္းမ်ား

ဖုန္းရဲ့ မ်က္ႏွာျပင္ အလင္းေရာင္ကို ေလ်ာ့ထားျခင္း ၊ လုိအပ္သည့္ အခ်ိန္မွသာ Wi-Fi ႏွင့္ Bluetooth အား ဖြင့္ျခင္းတုိ႔ကို ေဆာင္ရြက္ျခင္းျဖင့္လည္း ဘကၠထရီအားကို ေခြ်တာႏိုင္မွာ ျဖစ္ပါတယ္။


၇)အားသြင္းစက္ (သို႔) အရန္ဘကၠထရီ ေဆာင္ထားျခင္း

သံုးစြဲသူ အေနနဲ႔ အေရးၾကီးတဲ့ အီးေမးလ္နဲ႔ အသိေပးခ်က္ေတြကို မိနစ္နဲ႔အမွ် ရရွိေနရန္ လိုအပ္တယ္၊ ဖုန္းရဲ့ လုပ္ေဆာင္ခ်က္ အားလုံးကုိလည္း အထိေရာက္ဆုံး အသံုးျပဳလုိတယ္၊ အခ်ိန္မလပ္လည္း ဖုန္းကို အသံုးျပဳေနရတယ္ ဆုိရင္ေတာ့ ဘကၠထရီ အပိုတစ္လုံး ေဆာင္ထားျခင္းဟာ အေကာင္းဆုံး နည္းလမ္းပဲ ျဖစ္ပါတယ္။

သင့္အေနနဲ႔ ရံုးမွာ တစ္ေနကုန္ထိုင္ေနရတယ္ ဆိုရင္ေတာ့ အားသြင္းစက္ေလး ေဆာင္ထားသင့္သလို ကားထဲမွာလည္း ကားတြင္းအားသြင္းဆက္ တစ္ခုေလာက္ တပ္ဆင္ထားမယ္ဆိုရင္ အဆင္ေျပမွာ ျဖစ္ပါတယ္။

ဒီေနရာမွာေတာ့ ဘကၠထရီလဲလုိ႔ မရႏိုင္တဲ့ iPhone နဲ႔ HTC One ပိုင္ရွင္မ်ား အေနနဲ႔ကေတာ့ အေတာ္ေလးကို အဆင္ေျပမွာ မဟုတ္ပါဘူး။

Ref: Myanmar Consumer Guide

၁ လကိုု USD$50000 လစဥ္ ခိုုးေနတဲ့ အာဂ်င္တီးနားက ၁၉ ႏွစ္သား Super Hacker

၁၉ ႏွစ္ရွိ အာဂ်င္တီးနားသား Hacker ကိုု အာဂ်င္တီးနား ရဲတပ္ဖဲြ ့က သူ ့ အိပ္ခန္းထဲ၀င္ေရာက္က ဖမ္းသြားပါတယ္။ တစ္လကိုု ကန္ေဒၚလာ ၅ ေသာင္း ေလာက္ Websites ေတြကေန တဆင္ ့လစဥ္ ခိုုးတယ္လိုု ့ယူဆ ရတဲ ့အတြက္ ဖမ္းလိုုက္ၿခင္းၿဖစ္ပါတယ္။
ဒီဆယ္ေက်ာ္သက္ တရားခံကိုု ဖမ္းမိဖိုု ့အတြက္ ရဲတပ္ဖဲြ ့က တစ္ႏွစ္ေလာက္ အခ်ိန္ယူလိုုက္ရပါတယ္ လုုိ ့ဆိုုထားပါတယ္။ ရဲတပ္ဖဲြ ့က
Buenos Aires ၿမိဳ ့ရွိ သူ ေနထိုုင္တဲ ့အိမ္ကိုု လွ်ပ္တၿပတ္ ၀င္ေရာက္ဖမ္းဆီးရာမွ သူနဲ ့အတူ ဒီ Online ရာဇ၀တ္မွဳမွာ ပါ၀င္တဲ ့ေနာက္ထပ္ ၆ ေယာက္ကိုု လဲ ဖမ္းဆီးမိပါတယ္။ အဲဒီ Hacker ေလးပာာ IT Engineer ရဲ ့သားတစ္ေယာက္လိုု ့လဲ ဆိုုထားပါတယ္။
Hackers ေတြသည္ ဗိုုင္းရပ္စ္ ေတြကိုု Gaming Websites ေတြမွာ ၿမွဳပ္ႏွံထားၿပီး အဲဒီ Site ေတြကိုု လာလည္တဲ ့ သူ ေတြကိုု အဲဒီ Sites ေတြကေန ကြန္ပ်ဴတာေတြကိုု ကူးဆက္ေစပါတယ္။ သူတိုု ့ ဖန္တီးတဲ ့Virus ပာာ ပာိုုComputerကိုု ကိုုက္လိုုက္ ဒီComputer ကိုု ကိုုက္လိုုက္နဲ ့ ေနာက္ဆံုုးတၿဖည္းၿဖည္း ၾကီးလာၿပီး Botnet ဆိုုတဲ ့Network ၾကီး တစ္ခုုကိုု ၿဖစ္ေပၚေစပါတယ္။ အဲဒီ Network ထဲမွာ သူ ့ဗိုုင္းရပ္စ္ အကိုု္က္ခံထားရတဲ ့Computer (Zombieလိုု ့လဲ ေခၚႏိုုင္ပါတယ္) ေတြ ၾကည္ ့ပဲ ေပါ ့ဗ်ာ။ Hackers ေတြပာာ Virus အကိုုက္ခံရထားတဲ ့ကြန္ပ်ဴတာကိုု အေ၀းကေန ထိန္းခ်ဳပ္လိုု ့ ရပါတယ္။ ထိန္းခ်ဳပ္လိုု ့ရတာနဲ ့ အဲဒီ ကြန္ပ်ဴတာသံုုးသူ Online Transaction လုုပ္ေနခ်ိန္မွာ ပိုုက္ဆံေတြကိုု သူတိုု ့ ရဲ ့ကိုုယ္ပိုုင္ Banck Acount ထဲကိုု ေၿခရာလက္ရာမက်န္ေအာင္ လဲႊေၿပာင္း က်ပါတယ္။ အဲလိုု လုုပ္ေနတာကိုု ရဲအဖဲြ ့က ၂၀၁၂ ဇူလိုင္လေလာက္ မွ စီးပြားေရးသမားက သူ ့ Server ေတြထဲကိုု Hacers ေတြ၀င္ၿပီး Banking Transaction ကိုု ၾကားၿဖတ္ယူတယ္လိုု ့ လာေၿပာရာမွ သတိထားမိတာၿဖစ္ပါတယ္။
သိုု ့ေသာ္ၿငားလည္း ကံဆိုုးရွင္ ေမာင္ Hacker ေလးမွာ ကံအေၾကာင္းမလွခဲ ့ပါ။ ၿပစ္မွဳထင္ရွားရင္ ေထာင္ဒဏ္ ၁၀ ႏွစ္ နဲ ့အထက္ က်ခံ စရာ ရွိ ႏိုုင္တယ္ လိုု ့ ရဲတပ္ဖဲြ ့က ေၿပာသြားပါတယ္။
Ref:RawStory
ဒီေနရာမွာ ကြ်န္ေတာ္ အၾကံေပးလုုိတာက အဲလိုုမ်ိဳး Virus ေတြ မိမိ ကြန္ပ်ဴတာထဲမွာ မ၀င္ေစခ်င္ရင္ Anti-Virus Software ကိုု အၿမဲ Update လုုပ္ပါ။ Email / Message / Chat က ပိုု ့တဲ ့Links ေတြကိုု တတ္ႏိုု္င္သေလာက္ ဖြင္ ့မၾကည္ ့ပါနဲ ့။ ဖြင္ ့ခ်င္ သပ ဆိုုက္ရင္ www.virustotal.com လိုု မ်ိဳးမွာ Links ကိုု Scan ဖတ္ပါ။ Clean ၿပီဆုုိမွ ဖြင္ ့ၾကည္ ့ပါ။

Pls support us by giving a LIKE or SHARE if you like our posts. Thanks.

Ref :
 U C Thu
Credit Link : https://www.facebook.com/photo.php?fbid=427293480723919&set=a.416028538517080.1073741826.414611495325451&type=1&relevant_count=1
MKRdezign

Author Name

Contact Form

Name

Email *

Message *

Powered by Blogger.
Javascript DisablePlease Enable Javascript To See All Widget